

Переезд в новую квартиру часто заставляет пересматривать привычные бытовые сценарии. У кого-то это касается расстановки мебели, у кого-то — выбора магазина у дома. В моём случае всё упёрлось в качество домашнего интернета и в то, насколько прозрачной оказалась работа нового оператора связи. Раньше я даже не задумывался о том, какие данные утекают провайдеру, пока не столкнулся с условиями, которые сложно назвать комфортными.
Около семи лет я жил в другой квартире и пользовался услугами небольшого локального оператора. Это был почти идеальный сценарий: честная цена, адекватная скорость и никаких жёстких обязательств. Сначала я платил примерно 1800 рублей за тариф 250/50 Мбит/с, позже скорость выросла до 500/100 Мбит/с без существенного удорожания. Главное — я мог просто вносить предоплату и не переживать о договорах. Когда пришло время съезжать, всё решилось элементарно: сдал оборудование и закрыл вопрос.
После переезда ситуация изменилась кардинально. В новом доме работали только два провайдера, и ни один из них не предлагал условий, хотя бы отдалённо похожих на прежние. Выбора, по сути, не было. Я остановился на тарифе 300/30 Мбит/с, но с одной неприятной особенностью — интернет шёл только в связке с телевизионной подпиской. Отдельно подключить только доступ в сеть оказалось невозможно. Теперь ежемесячный платёж составляет около 4500 рублей, что для меня ощутимо дороже прежнего. Предоплаты здесь тоже не предусмотрено — только договор и регулярные списания.
Почему я решил отказаться от DNS-серверов провайдера
Именно после переезда я впервые всерьёз задумался о том, что провайдер видит каждый мой шаг в интернете. Конечно, я и раньше понимал, что полная анонимность в сети — это иллюзия. Но одно дело — абстрактное знание, и совсем другое — когда оператор начинает вызывать у тебя лично чувство недоверия. Мой нынешний провайдер считается крупным по местным меркам, однако недавно его поглотила большая телекоммуникационная компания с неоднозначной репутацией в регионе. Формально бренд остался прежним, но фактически управление уже давно осуществляется из нового центра.
Мне не хотелось, чтобы кто-то мог без особого труда собирать историю моих DNS-запросов. Ведь именно они рассказывают о человеке едва ли не больше, чем история браузера. Каждый домен, который вы открываете, сначала превращается в запрос к DNS-серверу. И если этот сервер принадлежит провайдеру, он видит всю картину целиком: какие сайты вы посещаете, в какое время, как часто возвращаетесь на одни и те же ресурсы. Такие данные можно анализировать, продавать рекламным платформам или использовать иным способом.
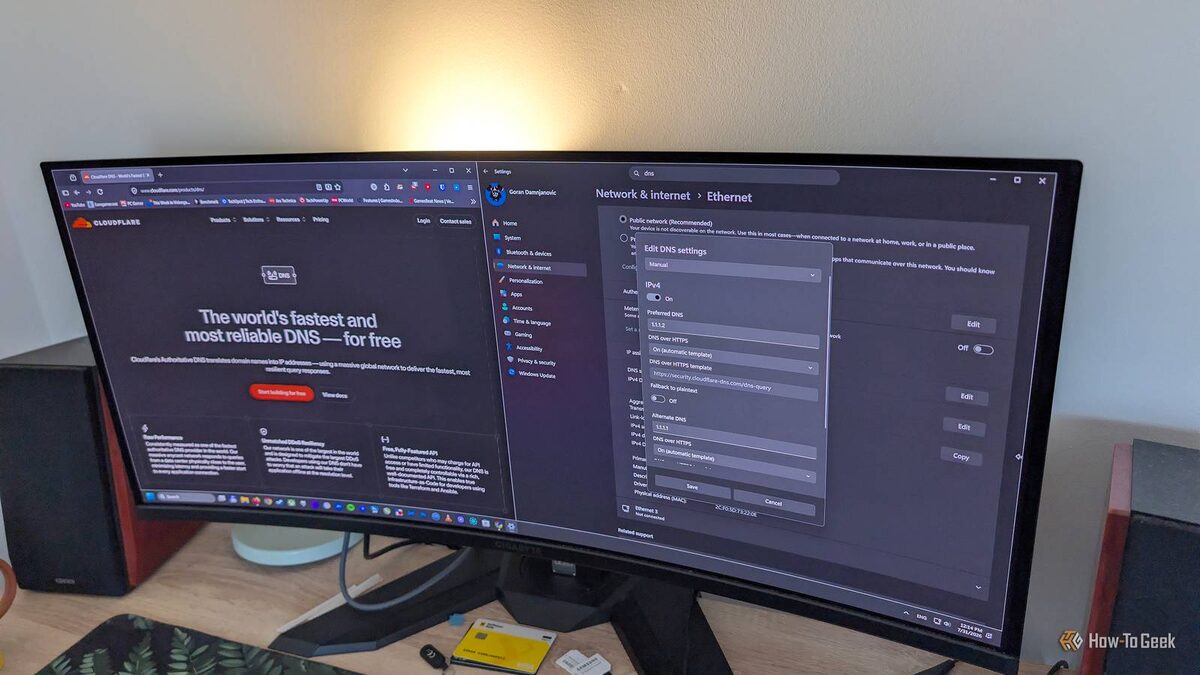
Я решил, что минимизирую эту утечку. После небольшого исследования остановился на Cloudflare DNS. Перед окончательным выбором проверил скорость отклика и только потом настроил DNS over HTTPS на всех своих компьютерах. Это позволило шифровать запросы и тем самым сильно осложнить провайдеру возможность следить за моей активностью. Теперь оператор видит только сам факт подключения к какому-то адресу, но не конкретные домены, которые я запрашиваю.
Настройка оказалась проще, чем я ожидал
На Windows смена DNS заняла буквально пару минут. Никаких сложных манипуляций — достаточно было зайти в сетевые параметры и указать нужные адреса. С Mac mini пришлось повозиться чуть дольше. macOS не позволяет так же легко активировать DNS over HTTPS, как это сделано в Windows 11. Пришлось искать обходные пути и разбираться с дополнительными настройками. Но в итоге всё получилось, и теперь на всех устройствах используется единая схема защиты.
За прошедший год я ни разу не столкнулся со сбоями в работе Cloudflare DNS. Это приятно удивило, потому что раньше у меня был опыт с AdGuard DNS на телефоне, и там периодически случались падения. Cloudflare же работает стабильно: запросы обрабатываются мгновенно, без задержек и подвисаний. Я получил не только приватность, но и несколько неожиданных бонусов, о которых расскажу дальше.
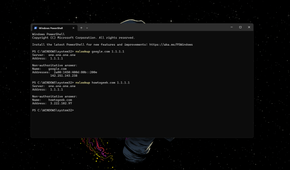
Первое, что бросилось в глаза после переезда, — сайты стали открываться чуть медленнее, чем раньше. Причём это касалось и компьютера, и телефона. Сначала я грешил на качество соединения, но потом решил проверить, как работает DNS провайдера. Запустил nslookup и увидел, что серверы оператора периодически тупят, а иногда вообще не отвечают на запросы. Это объясняло задержки при открытии страниц.
После перехода на Cloudflare ситуация изменилась в лучшую сторону. Сайты начали грузиться заметно быстрее, браузер перестал подвисать на этапе разрешения домена. Получается, что вместе с приватностью я приобрёл ещё и реальный прирост скорости. Это был приятный сюрприз, которого я изначально не ожидал.
Дополнительный уровень защиты
Ещё один важный момент — безопасность. Я использую Cloudflare 1.1.1.2, который умеет блокировать вредоносные сайты. Это значит, что система фильтрует запросы к доменам, замеченным в распространении вирусов, фишинге или других угрозах. Родной DNS провайдера таких функций не предлагал. В итоге я получил сразу три преимущества: приватность, ускорение загрузки и защиту от опасных ресурсов. Такой апгрейд оказался максимально удачным.
Конечно, важно понимать, что смена DNS не делает вас невидимым в интернете. Провайдер по-прежнему видит IP-адреса, к которым вы подключаетесь, и может анализировать объём трафика. Но конкретные доменные имена остаются скрытыми. Это серьёзный шаг в сторону приватности, особенно если вы не хотите, чтобы ваш оператор собирал подробный профиль ваших интересов.
Многие недооценивают, насколько чувствительной может быть информация о DNS-запросах. А ведь по ним можно понять не только то, какие сайты вы посещаете, но и какими сервисами пользуетесь, какие приложения установлены на устройствах, как часто вы обращаетесь к тем или иным ресурсам. Всё это формирует цифровой портрет, который может быть использован без вашего ведома.
Стоит ли переходить на альтернативный DNS
После года использования стороннего DNS могу сказать однозначно: для меня минусов не нашлось. Все сайты открываются быстро, провайдер не имеет доступа к моим запросам, а дополнительная фильтрация вредоносных доменов добавляет уверенности. Если у вас есть роутер с поддержкой смены DNS, я бы рекомендовал настроить всё именно на уровне маршрутизатора. Это избавит от необходимости вручную прописывать адреса на каждом устройстве.
У меня, к сожалению, прежний роутер не позволял менять DNS — он был намертво привязан к провайдеру. Поэтому пришлось настраивать каждый компьютер отдельно. Это не критично, но если есть возможность сделать всё централизованно, лучше ей воспользоваться. Так вы защитите сразу все устройства в доме, включая смартфоны, планшеты и умную технику.
Отдельно отмечу, что переход на альтернативный DNS не требует специальных знаний. В большинстве современных операционных систем достаточно изменить несколько параметров в сетевых настройках. Да, с macOS пришлось повозиться чуть дольше, но это не стало серьёзным препятствием. Главное — понимать, зачем вы это делаете и какой результат хотите получить.
Если вы всё ещё пользуетесь DNS-серверами провайдера по умолчанию, задумайтесь: вы добровольно отдаёте оператору полную картину своей активности в интернете. Возможно, вас это устраивает. Но если нет — смена DNS станет простым и эффективным способом вернуть себе хотя бы часть контроля над личными данными. Я сделал этот шаг год назад и ни разу не пожалел.