

Когда на экране телефона высвечивается уведомление о списании крупной суммы, первая реакция — паника. Сообщение приходит в тот же самый чат, где обычно появляются коды подтверждения от банка. Тот же отправитель, знакомый формат, никаких посторонних символов. В тексте говорится о списании 89 000 рублей и предлагается перезвонить для отмены операции. Выглядит абсолютно легитимно.
Только вот к настоящему банку это сообщение не имеет никакого отношения. И в этом кроется главная опасность: визуально отличить подделку от подлинного уведомления практически невозможно.
Эпоха простых правил закончилась
Раньше всё было значительно проще. Существовало универсальное правило: смотришь на номер отправителя — и сразу понимаешь, с кем имеешь дело. Мошенники писали с незнакомых номеров, банки использовали официальные короткие имена, разница бросалась в глаза мгновенно.
Теперь эта логика больше не работает. Я убедилась в этом на собственном опыте, когда столкнулась с ситуацией, где привычные критерии проверки оказались бесполезными.
Злоумышленники освоили технологию SMS-спуфинга, используя уязвимости протокола SS7 и серые SMSC-шлюзы. Если объяснять простыми словами, они научились вбрасывать поддельные сообщения напрямую в сеть оператора, обходя все системы проверки подлинности. Телефон физически не способен отличить такое сообщение от настоящего, потому что технически оно приходит по тому же самому каналу, что и официальные уведомления банка.
Важно понимать: это не взлом смартфона и не вирус на устройстве. Атака происходит на уровне сотовой инфраструктуры, ещё до того, как сигнал достигает вашего телефона. Именно поэтому возникает обманчивое ощущение, будто устройство находится под чьим-то контролем, хотя на самом деле проблема локализована совершенно в другом месте.
Как устроена механика обмана
Прежние схемы SMS-мошенничества были довольно грубыми. Преступники покупали SIM-карту, рассылали с неё сообщения, а операторы достаточно быстро блокировали такие рассылки по характерным шаблонам и ключевым словам. Система работала, пусть и с задержками.
Затем мошенники нашли обходной путь, который перевернул всю картину.
В мире существует огромное количество легальных сервисов-посредников — серых SMS-шлюзов, через которые бизнес официально рассылает уведомления клиентам. Именно через такие шлюзы банки отправляют коды подтверждения, магазины — электронные чеки, а поликлиники — напоминания о записи к врачу. Инфраструктура легальная, но контроль за ней далеко не всегда достаточный.
Мошенники либо арендуют доступ к подобным шлюзам, либо взламывают чужие учётные записи. После этого они получают возможность отправлять сообщения от имени абсолютно любого отправителя: Сбербанка, ВТБ, Госуслуг, ФНС, МВД. Технически сообщение выглядит так, будто оно действительно пришло от официальной организации.
Дальше сценарий разворачивается по накатанной колее. Жертве приходит SMS о подозрительной операции на крупную сумму, в сообщении указан номер для отмены платежа. Человек звонит, и вежливый «специалист безопасности» убедительно объясняет, что деньги нужно срочно перевести на некий защищённый счёт. В состоянии тревоги мало кто задумывается о том, что настоящий банк никогда не действует подобным образом.
Принципиально новое здесь не сама схема, а то, где именно оказывается фальшивое сообщение: в одном чате с настоящей перепиской банка, буквально рядом со вчерашним подлинным кодом подтверждения. Это полностью разрушает базовое доверие к визуальной целостности переписки.
Три признака, которые всё ещё работают
Смотреть на имя отправителя действительно бесполезно — оно больше ничего не гарантирует. Но существуют три признака, которые продолжают работать безотказно, и я стараюсь проверять их каждый раз, когда получаю подозрительное сообщение.
Первый признак — искусственная спешка. Настоящий банк никогда не создаёт давление вроде «операция завершится через 10 минут» или «действуйте немедленно, не кладя трубку». Такое давление существует ровно для одной цели: чтобы вы не успели остановиться и подумать. Любая попытка заставить вас действовать быстро, не раздумывая, — верный признак мошенничества.
Второй признак — просьба перезвонить на номер прямо из текста сообщения. Настоящий номер поддержки любого банка напечатан на обратной стороне вашей карты и продублирован в официальном приложении. Любой другой номер, предложенный в SMS «для отмены операции», ведёт прямиком к мошенникам. Это правило не знает исключений.
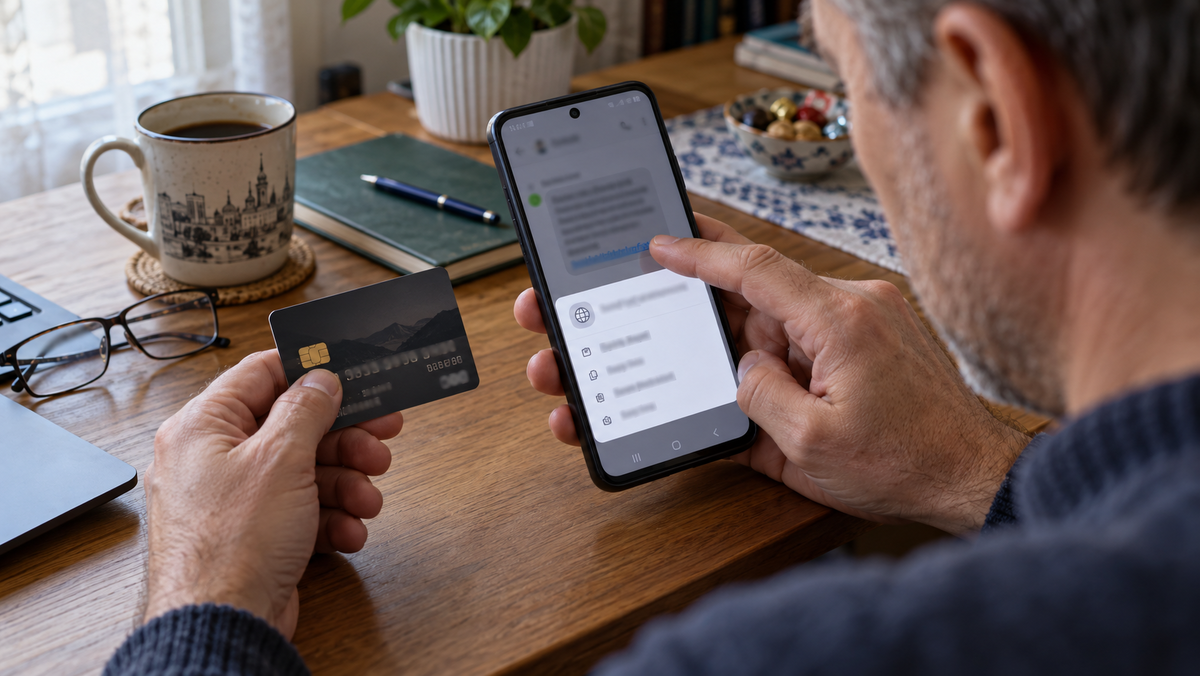
Третий признак — адрес ссылки хоть немного отличается от официального сайта. У Сбербанка это sberbank.ru, у Госуслуг gosuslugi.ru. Варианты вроде sbeerbank.ru или gosuslugl.ru рассчитаны на то, что вы прочитаете адрес мельком, а не побуквенно. Прежде чем нажать на ссылку, я всегда зажимаю её пальцем и внимательно смотрю на полный адрес в открывшемся окне. Это занимает пару секунд, но может сэкономить десятки тысяч рублей.
Когда крадут не деньги сразу, а номер целиком
Рядом с поддельными SMS набирает обороты ещё одна схема, куда более коварная: SIM-своппинг. Суть её в том, что мошенники приходят в салон оператора с поддельным паспортом либо договариваются с нечестным сотрудником и переоформляют чужую SIM-карту на новое устройство.
С этого момента все сообщения, включая банковские коды подтверждения, приходят уже не вам, а прямо в руки преступника. Ваш телефон при этом просто перестаёт ловить сеть, и первая мысль обычно про проблемы у оператора, а не про мошенничество. Это и есть главный психологический ход: заставить жертву думать, что случился технический сбой.
Тревожный сигнал здесь один: связь внезапно пропадает там, где раньше всегда был уверенный приём, и перезагрузка телефона не помогает. В такой ситуации нужно немедленно взять другой телефон и позвонить оператору, чтобы заблокировать скомпрометированную SIM-карту. Каждая минута промедления увеличивает ущерб.
Пять действий, которые стоит сделать сегодня
Я давно выработала для себя несколько правил цифровой безопасности, которые рекомендую внедрить каждому. Они не требуют специальных знаний, но существенно снижают риски.
Первое — подключите запрет на удалённый перевыпуск SIM-карты. Эта опция бесплатна у всех крупных операторов и оформляется через личный кабинет или в офисе за пару минут. После активации мошенник не сможет переоформить вашу карту, даже располагая полным набором паспортных данных.
Второе — переключите подтверждение банковских операций с SMS на push-уведомления в приложении, если банк это позволяет. Push привязан к конкретному физическому устройству, и перехватить его через шлюз или SIM-своппинг гораздо сложнее. Это не панацея, но дополнительный барьер.
Третье — установите определитель спам-номеров. Встроенный фильтр Android или сторонние приложения не дают стопроцентной гарантии, но добавляют дополнительный барьер на пути мошенников. Любая дополнительная проверка — это время, которое вы выигрываете для раздумий.
Четвёртое — включите в банковском приложении уведомления обо всех операциях без минимальной суммы. Тогда списание даже на несколько рублей моментально станет заметным, и у вас останется время среагировать до того, как счёт опустеет полностью.
Пятое — заведите себе одно железное правило: никогда не перезванивать на номер из SMS, при любых обстоятельствах. Если пришло тревожное сообщение о карте, кладёте телефон и сами набираете номер с обратной стороны карты. Это правило должно стать автоматическим действием, не требующим раздумий.
Но есть уведомления, которые просто смахивать тоже опасно. Например, сообщение о входе в почту, банк или другой важный аккаунт с незнакомого устройства или из города, где вы никогда не были, действительно может означать, что кто-то уже подобрал или получил ваш пароль. Принцип здесь тот же: не переходить по сомнительным ссылкам из сообщения, а самостоятельно открыть официальное приложение или сайт, проверить активные сессии и при необходимости сразу сменить пароль. Важно действовать быстро, пока злоумышленник не успел закрепиться в аккаунте.
Почему проблему не решить обновлением
Здесь придётся сказать неприятную правду. Протокол SS7, через уязвимости которого проходит значительная часть атак, разработали ещё в 1975 году в расчёте на полное доверие между операторами связи по всему миру. Тогда никто не предполагал, что эта инфраструктура станет инструментом массового мошенничества.
Сегодня доступ к этой инфраструктуре имеют тысячи компаний в десятках стран, и закрыть её от злоупотреблений одним решением технически невозможно. Операторы внедряют фильтры, регуляторы требуют блокировки подозрительных шлюзов, банки добавляют дополнительные проверки, но новые серые шлюзы появляются быстрее, чем успевают закрываться старые.
Из этого следует практический вывод: главная линия обороны находится не в настройках оператора, а в ваших собственных привычках. Технологии будут развиваться, но базовые принципы цифровой гигиены остаются неизменными.
Если деньги уже списаны: три шага без права на промедление
Здесь счёт идёт на минуты, и каждая имеет значение. Я составила для себя чёткий алгоритм действий на случай, если мошенничество всё-таки произошло.
Первый шаг: звоните на горячую линию банка строго по номеру с карты, требуйте немедленной блокировки карты и оспаривания последней операции. Слово «чарджбэк» банковский сотрудник поймёт мгновенно и без дополнительных объяснений. Это запускает процедуру возврата средств.
Второй шаг: без промедления подавайте заявление в полицию, через портал Госуслуг или лично в отделении. Без официального заявления банк формально не обязан возвращать похищенные средства, а с заявлением появляется реальный шанс вернуть деньги через суд. Бюрократия работает медленно, но без неё не обойтись.
Третий шаг: напишите обращение в Центральный банк через интернет-приёмную на cbr.ru. Такое обращение создаёт дополнительное давление на банк и заметно ускоряет разбирательство по вашему делу. Чем больше официальных инстанций вовлечено, тем выше вероятность положительного исхода.
По закону банк обязан компенсировать похищенное, если вы не нарушали правила безопасности сами, то есть не сообщали код из SMS и не называли CVV третьим лицам. Если вас ввели в заблуждение с помощью технически безупречной подделки, это отдельная история, и её обязательно нужно подробно изложить в письменном заявлении.
Главное, что я вынесла из этой истории
Сообщение от «банка» может оказаться полной подделкой, даже если оно легло в один чат с настоящей перепиской и выглядит абсолютно естественно. Спасает только одна привычка: никогда не звонить на номер из SMS и не переходить по неожиданным ссылкам, каким бы срочным ни казался повод. Всё остальное — лишь дополнительные барьеры, которые не заменят базового правила: проверять информацию через официальные каналы, а не через то, что пришло в сообщении.